


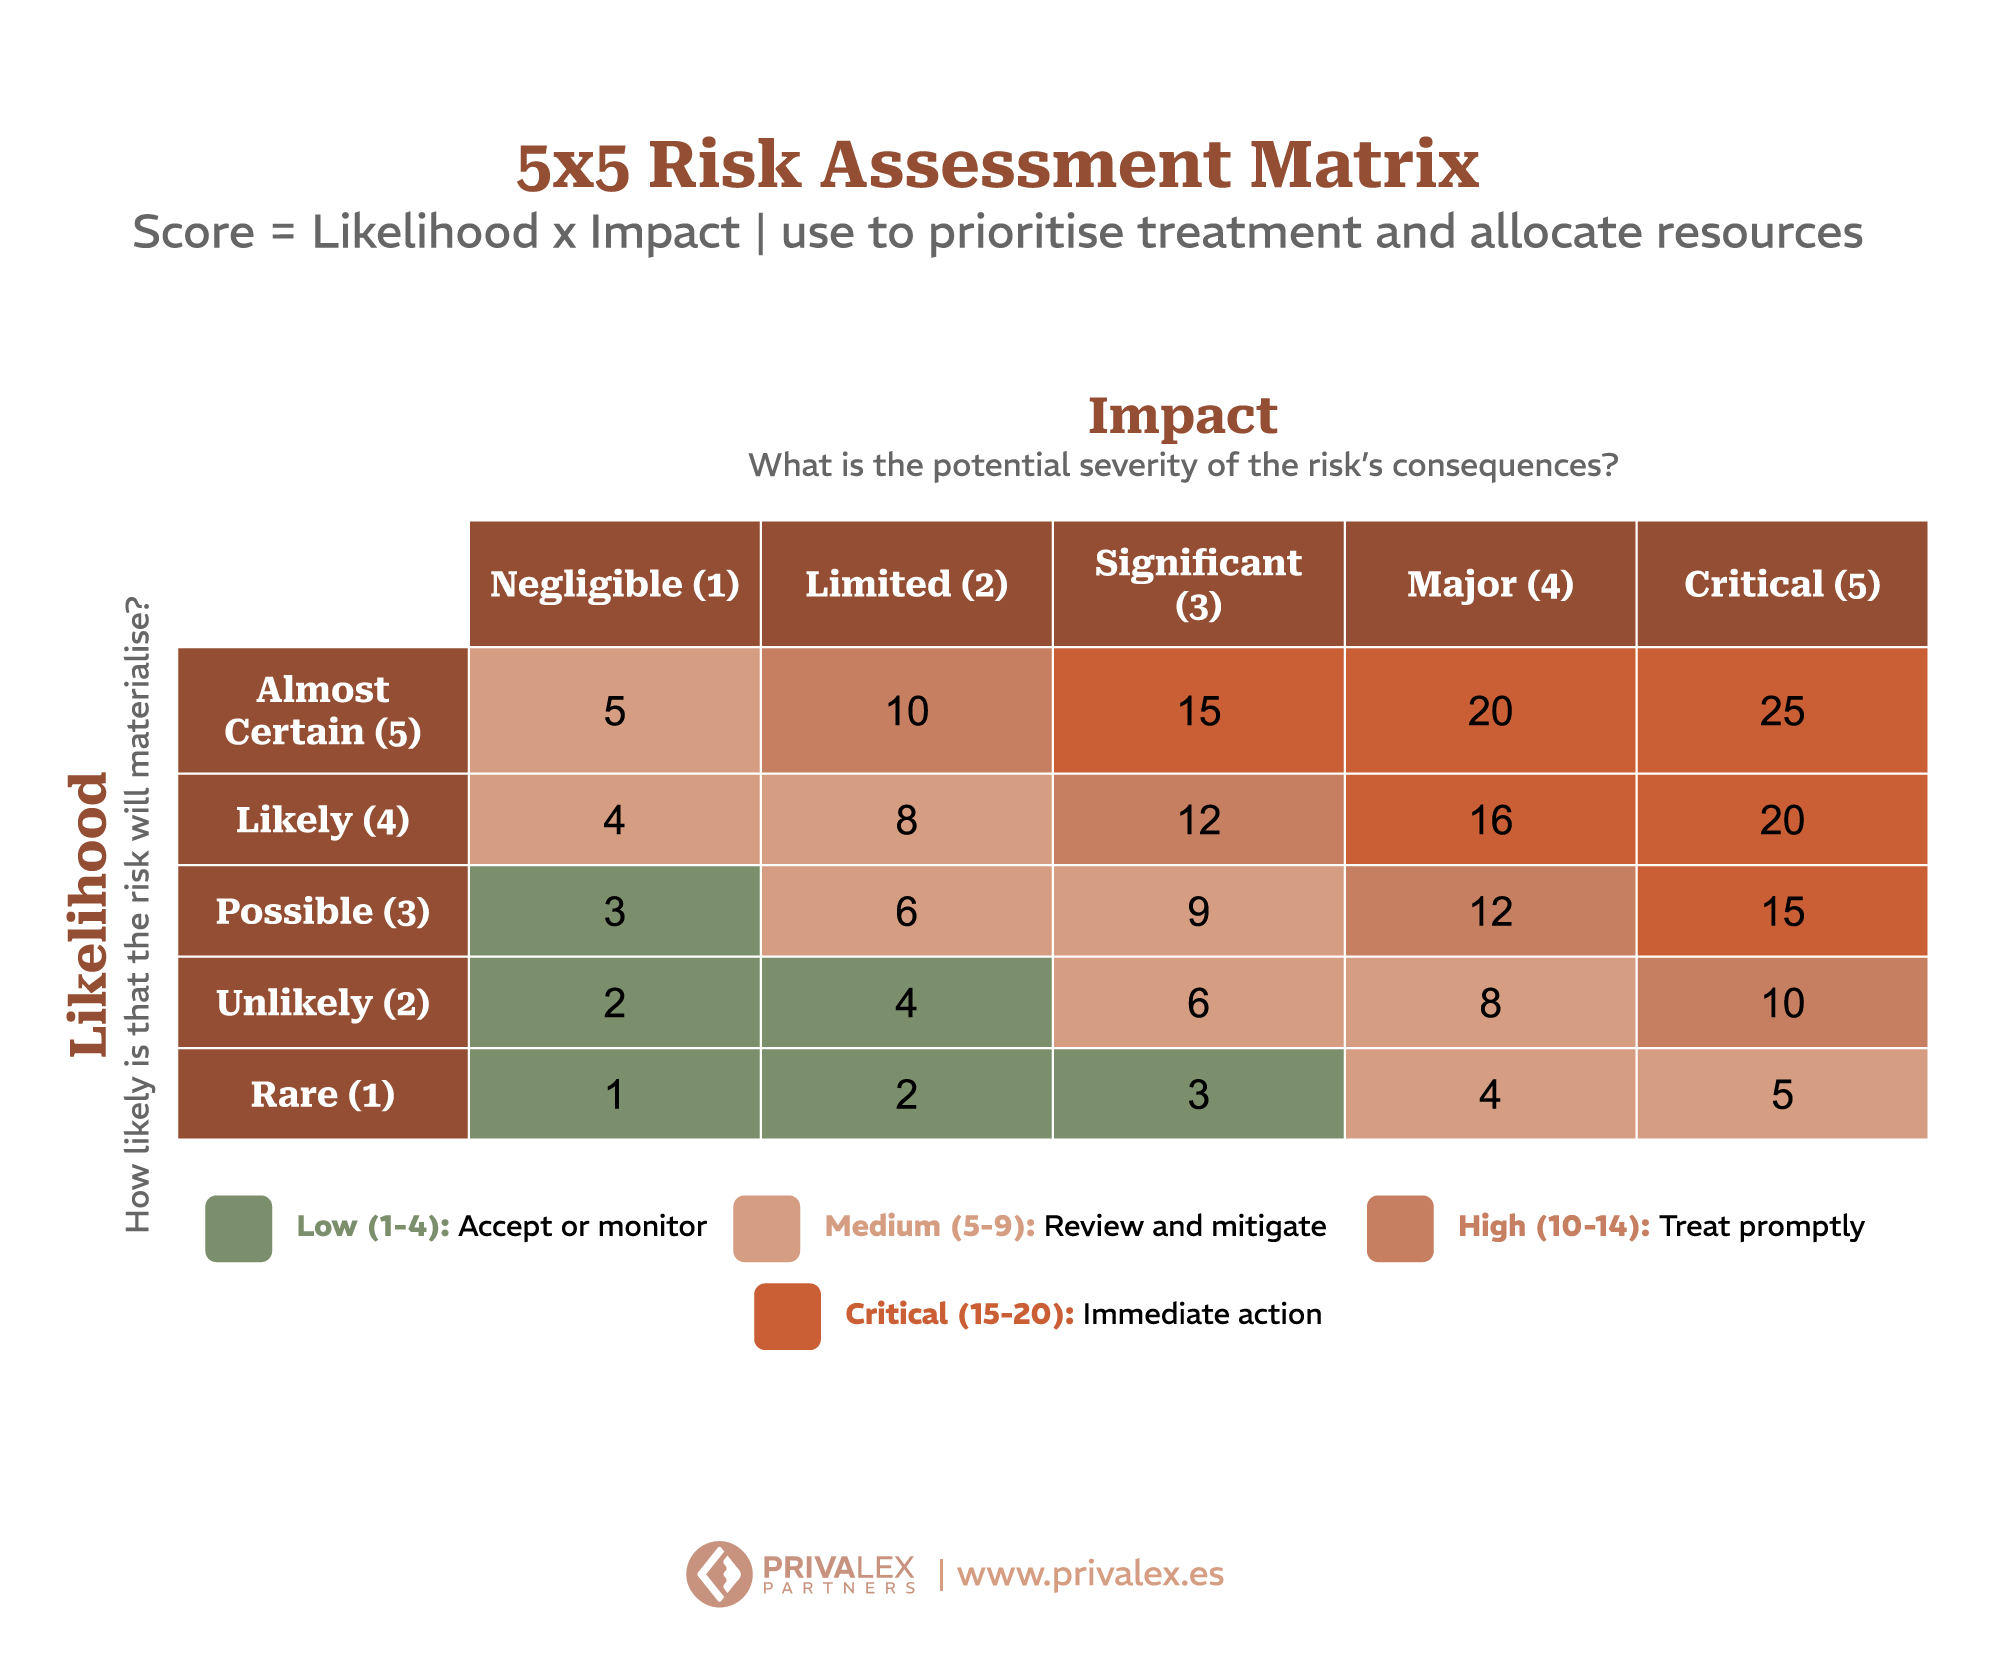
Una matriz 5×5 de evaluación de riesgos, también conocida como 5×5 risk assessment matrix, convierte la probabilidad y el impacto en una prioridad de actuación.
En un SGSI basado en ISO 27001, su utilidad no está en colorear celdas. Está en aplicar criterios consistentes, justificar cada puntuación y conectar el resultado con un plan de tratamiento, responsables y evidencias.
Por ejemplo, si un escenario tiene una probabilidad de 3 y un impacto de 4, su puntuación sería 12 cuando la metodología utiliza la fórmula probabilidad × impacto. La organización debe definir qué significa ese 12 y qué decisiones exige.
Qué es una matriz 5×5 de evaluación de riesgos
Una matriz 5×5 es una herramienta visual que cruza cinco niveles de probabilidad con cinco niveles de impacto. Cada riesgo se representa mediante un escenario concreto y recibe una valoración basada en los criterios definidos por la organización.
La matriz puede ayudarte a:
- Comparar riesgos entre equipos;
- Priorizar recursos limitados;
- Explicar decisiones a dirección;
- Identificar riesgos que requieren tratamiento inmediato;
- Mantener una metodología común durante una auditoría.
La matriz no sustituye al proceso completo de gestión de riesgos. Primero necesitas establecer el contexto, identificar los activos y escenarios, analizar los controles existentes, decidir el tratamiento y revisar los resultados.
Una matriz 5×5 funciona cuando está conectada con esas actividades. Si solo se utiliza para asignar colores sin responsables, fechas ni evidencias, se convierte en un documento difícil de defender.
Cuándo utilizar una matriz 5×5
La matriz es especialmente útil cuando puedes describir los riesgos como escenarios verificables, por ejemplo:
- Un proveedor externo introduce una vulnerabilidad durante un cambio;
- Un empleado utiliza credenciales comprometidas;
- Una configuración incorrecta expone datos en la nube;
- Una interrupción del servicio afecta a un proceso crítico;
- Una copia de seguridad no puede restaurarse cuando es necesaria.
Antes de evaluar cada escenario, identifica:
- Los activos dentro del alcance;
- Las amenazas y vulnerabilidades relevantes;
- Los controles existentes;
- Los procesos afectados;
- Las consecuencias posibles para la organización.
Cuanto más concreto sea el escenario, más sencillo será justificar la puntuación y definir un tratamiento.
Por qué encaja con la evaluación de riesgos de ISO 27001
ISO/IEC 27001 proporciona requisitos para establecer un Sistema de Gestión de Seguridad de la Información y aplicar un proceso de gestión de riesgos adaptado al tamaño y al contexto de la organización. La referencia oficial de ISO/IEC 27001 explica este enfoque basado en la identificación y gestión de riesgos de seguridad de la información.
La norma no obliga a utilizar exactamente una matriz 5×5 ni una fórmula concreta. Lo importante es que el método sea:
- coherente;
- repetible;
- documentado;
- comprensible para los responsables;
- adecuado para los riesgos del alcance.
La organización debe poder demostrar cómo identifica los riesgos, cómo los analiza, cómo define el tratamiento y cómo revisa los resultados.
Si estás preparando un proyecto de certificación ISO 27001 como startup en la UE, la matriz debe formar parte de la evidencia del SGSI, no funcionar como un documento independiente.
Para una explicación general sobre qué son las normas ISO, conviene distinguir entre una norma de gestión, una técnica de evaluación y una certificación emitida por un organismo independiente. Puedes consultar esta explicación sobre qué son las normas ISO.
Cómo puede ayudarte PrivaLex a construir una matriz 5×5 para ISO 27001
Una matriz 5×5 de evaluación de riesgos solo es útil cuando forma parte de una metodología completa. PrivaLex ayuda a convertir la matriz en un proceso operativo para identificar riesgos, priorizarlos y demostrar cómo se toman las decisiones dentro del SGSI.
El trabajo comienza con el contexto de la organización, el alcance del SGSI, los activos relevantes y los procesos que deben protegerse. A partir de ahí, definimos criterios de probabilidad e impacto que puedan aplicar distintos equipos de forma consistente. Si todavía estás construyendo la metodología, podemos ayudarte a crear una evaluación de riesgos según ISO 27001.
La matriz se desarrolla alrededor de escenarios concretos, no de categorías genéricas. Cada registro debe mostrar qué puede ocurrir, qué activos están afectados, qué amenazas y vulnerabilidades existen, qué controles ya funcionan y qué consecuencias tendría el incidente.
PrivaLex también ayuda a conectar cada puntuación con una decisión de tratamiento. El resultado debe indicar si el riesgo se acepta, mitiga, transfiere o evita, además de incluir:
- el control o la acción que se aplicará;
- el responsable de ejecutar el tratamiento;
- la fecha objetivo;
- la evidencia que demostrará que la acción funciona;
- el nivel de riesgo residual;
- la fecha o condición para revisar el escenario.
Este enfoque permite que la matriz, el registro de riesgos, el plan de tratamiento y la Declaración de Aplicabilidad mantengan una relación clara. También facilita la preparación de auditorías, porque el equipo puede explicar por qué se asignó cada puntuación y qué se hizo después con ella.
El objetivo no es crear una matriz más compleja. Es construir una metodología que los equipos puedan utilizar, que dirección pueda entender y que un auditor pueda verificar.
Si quieres revisar tu metodología actual o diseñar una matriz 5×5 adaptada a tu SGSI, puedes contactar con PrivaLex.
Cómo definir las escalas de probabilidad e impacto
La calidad de la matriz depende de la calidad de sus criterios. Cada valor del 1 al 5 debe tener un significado concreto y poder justificarse con información observable.
Definir los criterios de probabilidad
La probabilidad representa la posibilidad de que un escenario se materialice dentro de un periodo determinado.
No basta con describirla como “baja”, “media” o “alta”. Define qué condiciones corresponden a cada nivel. Puedes considerar:
- Frecuencia histórica de incidentes;
- Exposición del activo;
- Facilidad de explotación;
- Número de usuarios con acceso;
- Cambios recientes;
- Madurez de los controles;
- Dependencia de proveedores;
- Resultados de pruebas anteriores.
Por ejemplo, una probabilidad de 2 podría corresponder a un escenario con exposición limitada, controles preventivos sólidos y ausencia de cambios recientes. Una probabilidad de 4 podría reflejar un activo muy expuesto, controles incompletos y señales operativas que indiquen una mayor posibilidad de materialización.
Definir los criterios de impacto
El impacto representa las consecuencias del escenario sobre la organización.
En seguridad de la información, conviene analizar sus efectos sobre:
- Confidencialidad;
- Integridad;
- Disponibilidad.
Después, conecta cada nivel con consecuencias empresariales. Un impacto bajo podría afectar a un proceso interno no crítico. Un impacto alto podría provocar una interrupción relevante, exponer datos sensibles, afectar a clientes o generar incumplimientos contractuales.
También puedes considerar:
- Pérdidas económicas;
- Interrupción del servicio;
- Daños reputacionales;
- Incumplimiento legal o contractual;
- Impacto sobre clientes y empleados;
- Necesidad de notificar un incidente.
Documentar la relación entre la escala y la evidencia
Cuando una persona asigna un impacto de 4, otra debe poder entender por qué.
Para cada nivel de la escala, documenta:
- La definición;
- Las señales observables;
- Los ejemplos aplicables;
- La evidencia que puede respaldar la valoración;
- El tratamiento que normalmente podría requerir.
La IEC 31010 sobre técnicas de evaluación de riesgos puede servir como referencia para seleccionar y aplicar técnicas adecuadas. La matriz 5×5 es una opción práctica, pero debe adaptarse al contexto y a la complejidad de la organización.
Cómo completar una matriz 5×5 sin depender de la intuición
La puntuación debe seguir un procedimiento común para todos los equipos y riesgos.
Aplicar un procedimiento de puntuación
Un método práctico puede seguir este orden:
- Describe el escenario de riesgo.
- Identifica los activos, procesos y sistemas afectados.
- Documenta las amenazas y vulnerabilidades.
- Revisa los controles existentes y sus evidencias.
- Asigna la probabilidad según los criterios aprobados.
- Asigna el impacto según las consecuencias definidas.
- Aplica el método de cálculo establecido.
- Registra la justificación y los supuestos.
- Compara el resultado con los umbrales de aceptación.
- Define el tratamiento y la fecha de revisión.
Relacionar activos, amenazas y vulnerabilidades
Evita crear registros demasiado generales como “pérdida de información” o “ciberataque”.
Un escenario más útil sería:
Un proveedor externo obtiene acceso no autorizado al sistema de soporte y descarga información de clientes.
Esta descripción permite identificar los activos afectados, los controles relevantes, la evidencia disponible y las consecuencias concretas.
Evaluar con contexto
La valoración debe tener en cuenta las condiciones reales del entorno. Revisa:
- Cambios recientes en el sistema;
- Incidentes anteriores;
- Vulnerabilidades conocidas;
- Exposición externa;
- Controles implementados;
- Resultados de pruebas;
- Dependencia de terceros.
Si no existe evidencia suficiente, no ocultes esa incertidumbre. Regístrala y determina si es necesario mejorar la información antes de aceptar el riesgo.
Aplicar el mismo método de cálculo
Puedes utilizar una fórmula de probabilidad × impacto o asignar directamente un nivel mediante la posición de la celda.
Lo importante es no mezclar métodos sin documentarlo. Si un equipo multiplica los valores y otro decide por percepción, los resultados no serán comparables.
Cómo convertir una puntuación en un plan de tratamiento
La matriz ayuda a priorizar, pero no es el tratamiento de riesgos.
Una vez calculado el nivel, la organización debe decidir si acepta, mitiga, transfiere o evita el riesgo.
Definir los umbrales de aceptación
Los umbrales deben establecerse antes de tomar decisiones sobre cada riesgo. Por ejemplo:
- Los riesgos muy altos pueden requerir tratamiento inmediato;
- Los riesgos medios pueden necesitar un plan con seguimiento;
- Los riesgos bajos pueden mantenerse bajo revisión periódica.
No existe una clasificación universal válida para todas las organizaciones. Los umbrales deben reflejar el contexto, los objetivos y la tolerancia al riesgo aprobada por dirección.
Convertir el resultado en acciones concretas
Imagina este escenario:
Un proveedor externo accede a un sistema de soporte y un cambio introduce una vulnerabilidad explotable.
La probabilidad podría ser 3 porque existen controles, pero también hay una ventana de exposición durante los cambios. El impacto podría ser 4 porque una explotación afectaría a la confidencialidad de los datos y a la integridad del servicio.
Si la puntuación supera el umbral de aceptación, el plan debe especificar:
- Qué control se aplicará;
- Quién será responsable;
- Cuál es la fecha objetivo;
- Qué recursos se necesitan;
- Cómo se verificará la eficacia;
- Cuándo se revisará el riesgo residual.
Crear un registro mínimo de riesgos
Cada registro debería conservar información suficiente para reconstruir la decisión:
| Campo | Qué debe documentar |
|---|---|
| Escenario | Qué puede ocurrir y en qué circunstancias |
| Activos afectados | Sistemas, datos, procesos o servicios relacionados |
| Amenazas y vulnerabilidades | Causas que pueden materializar el escenario |
| Probabilidad | Valor asignado y criterios utilizados |
| Impacto | Consecuencias sobre confidencialidad, integridad y disponibilidad |
| Puntuación | Resultado del método de cálculo |
| Justificación | Evidencias, supuestos y razonamiento |
| Decisión | Aceptar, mitigar, transferir o evitar |
| Tratamiento | Controles, acciones, responsables y fechas |
| Riesgo residual | Nivel esperado después del tratamiento |
| Revisión | Fecha o trigger que iniciará una nueva evaluación |
La documentación del registro debe coincidir con los controles seleccionados y con la Declaración de Aplicabilidad. Para profundizar en esta relación, consulta cómo documentar los controles ISO 27001 con referencias claras a políticas, procedimientos, responsables y evidencias.
Cómo mantener actualizada la matriz 5×5
Una matriz que solo se completa una vez deja de representar el contexto real de la organización.
Definir revisiones y triggers
Establece una revisión formal, por ejemplo anual, y revisiones adicionales cuando cambie el contexto.
Los principales triggers pueden incluir:
- Incorporación de un nuevo sistema;
- Cambio de proveedor;
- Modificación del alcance;
- Incidente de seguridad;
- Resultado de una auditoría;
- Cambio regulatorio o contractual;
- Adquisición o fusión;
- Modificación de un proceso crítico;
- Nueva exposición tecnológica.
El riesgo no se mantiene constante porque la puntuación original haya sido correcta. Cambian los activos, las amenazas, los controles y las consecuencias.
Revisar la calidad de las evaluaciones
Antes de aprobar una actualización, comprueba:
- Que se aplicaron los mismos criterios;
- Que la evidencia respalda los valores;
- Que la puntuación es coherente con el escenario;
- Que el tratamiento corresponde al nivel de riesgo;
- Que el responsable puede ejecutar la acción;
- Que la fecha de revisión es realista.
Controlar versiones y cambios
Cada modificación relevante debe registrar qué se cambió, por qué, quién lo aprobó y desde cuándo aplica.
Si utilizas una herramienta para organizar riesgos y evidencias, revisa también cómo elegir software de cumplimiento ISO 27001 sin perder la lógica del proceso. La herramienta debe conservar el histórico y facilitar la trazabilidad, pero no puede decidir por sí sola qué riesgo aceptar o qué control aplicar.
Conservar evidencias operativas
La matriz debe reflejar procesos que realmente se ejecutan. Conserva evidencias como:
- Registros de revisiones;
- Tickets de tratamiento;
- Informes de vulnerabilidades;
- Actas de aprobación;
- Pruebas de restauración;
- Revisiones de accesos;
- Evaluaciones de proveedores;
- Registros de formación.
La formación también debe poder demostrarse, especialmente cuando afecta a personas responsables de controles. La documentación sobre cómo preparar la formación del personal para ISO 27001 puede ayudarte a conectar competencia, concienciación y evidencia de auditoría.
6 Errores que pueden debilitar la matriz
1. Usar criterios que no están documentados
Si “probabilidad 3” significa algo distinto para cada equipo, los resultados no son comparables.
2. Evaluar riesgos genéricos
Un registro como “riesgo de malware” no explica qué activo está afectado, cómo puede materializarse ni qué control debería aplicarse.
3. Ignorar los controles existentes
La probabilidad debe considerar las medidas que ya existen, pero solo cuando puedas demostrar que funcionan.
4. Confundir la puntuación con la decisión
Una puntuación alta no es un tratamiento. Todavía necesitas definir la acción, el responsable, la fecha y la evidencia.
5. Mantener la matriz estática
Los riesgos deben revisarse después de cambios, incidentes, auditorías o nuevas exposiciones.
6. Desconectar la matriz del SGSI
La evaluación de riesgos, el plan de tratamiento, los controles y la Declaración de Aplicabilidad deben contar una historia coherente.
Para estructurar todo el ciclo de contexto, identificación, análisis, evaluación, tratamiento y revisión, puedes consultar este marco de gestión de riesgos y sus mejores prácticas.
Siguiente paso
Revisa si tu matriz actual permite responder tres preguntas: qué puede ocurrir, por qué recibió esa puntuación y qué hará la organización al respecto.
Si alguna de esas respuestas no está documentada, la siguiente mejora debería centrarse en los criterios, la trazabilidad y el plan de tratamiento.
Preguntas Frecuentes (FAQs)
No. ISO 27001 exige un proceso de evaluación de riesgos definido y coherente, pero no impone una matriz 5×5 ni una fórmula específica.
Una fórmula habitual es multiplicar la probabilidad por el impacto. Por ejemplo, una probabilidad de 3 y un impacto de 4 producen una puntuación de 12. La organización debe definir cómo interpreta esa puntuación.
Debe incluir, como mínimo, los escenarios de riesgo, los activos afectados, los valores de probabilidad e impacto, la justificación, la decisión de tratamiento, los responsables, las fechas y el riesgo residual.
Debe revisarse según la metodología definida y siempre que se produzcan cambios relevantes, incidentes, nuevas vulnerabilidades, cambios de alcance o modificaciones en proveedores y procesos.
No por sí sola. El auditor también revisará la metodología, la evidencia, el plan de tratamiento, la aplicación de controles, las auditorías internas y la revisión por dirección.
Sí. ISO 27005 puede proporcionar una estructura más amplia para la gestión de riesgos, mientras que la matriz 5×5 puede utilizarse como técnica para analizar y priorizar escenarios.